SOCをはじめるなら、「T-SOC」
詳しい資料はこちら
詳しい資料はこちら
T-SOCは、EDR製品の簡易SOC + 運用支援サービスです。従来好評いただいている
「運用時のテクニカルサポート」に加え、「セキュリティインシデント発生時の運用」もサポートします。
ランサムウェアをはじめとするさまざまなマルウェアの脅威に対応するEDR製品に、T-SOCの運用支援を組み合わせることで、事前対策から検知・封じ込め、事後復旧まで、幅広いセキュリティ対策をカバーできます。
problem
・ EDRを導入しても、アラートの見方や対応方法がわからない
・ PCの挙動が怪しいときに、安全かどうか相談できる相手がいない
・ 専任のセキュリティ担当者を置く余裕はないが、最低限の監視と初動対応は整えたい
POINT | 01 |
EDRは導入したら終わり、ではありません。
製品機能と運用体制を組み合わせ、初動対応まで整えることが重要です。
EDRにT-SOCの運用支援を加えることで、ランサムウェア対策に必要な
「防ぐ・気づく・止める・復旧する」の流れをカバーします。
POINT | 02 |
長年にわたりセキュリティベンダーのサポート業務に携わってきた経験豊富なメンバーを中心に構成されています。それぞれが実際の現場で積み重ねてきた知識と実績を活かし、専門性の高い対応が可能です。
また、ベンダー各社との緊密な協業関係を長年にわたり築いてきた背景があり、製品や技術に関する深い理解を持つことが当チームの強みです。強固な連携体制に基づいて、お客様に対して信頼性の高い技術支援や迅速かつ的確なサポートサービスをご提供いたします。
POINT | 03 |
T-SOCにはいざというときのインシデント対応のみならず、日々の運用サポートを行うサービスも付帯。
利用上の運用も専任スタッフにお任せ・相談ができるため、運用や人材確保、費用面などの悩みを抱えている企業様や、はじめてEDR・SOCサービスを導入される企業様にも安心してご利用いただけます。
EDR製品がインシデントを検知すると、マルウェアの封じ込めと、デバイスの自動隔離を実施します。
その後、T-SOC運用チームにて、対象デバイスへマルウェアスキャンを実施し、安全が確認されたらデバイスの隔離解除を行います。
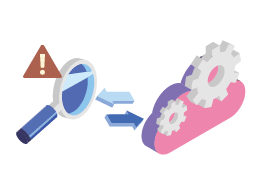
EDR製品が異常を検知
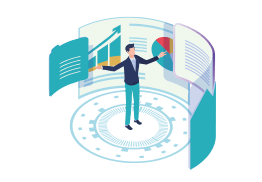
T-SOCが感染したデバイスをネットワークから隔離
T-SOCチームより復旧の手続き
対応時間 | 平日 9:00〜17:00 ※土日祝・当社指定休日を除く |
|---|---|
対応・ご連絡方法 | 電話・メール |
標準提供 |
|
オプション | 下記の調査をオプションにてご提供。チケット制のため、お求めのレベル感にあわせた無駄のない調査を実施できます。
|
ご利用条件 | お問い合わせ・対応回数は、原則無制限となります。 |
自社に合ったSOCサービスの選定には、「24時間365日の高度監視」が必須か、それとも「EDRアラートを確認し、危険時に隔離・連絡・相談できる体制」が必要かを整理することが重要です。大きなコストをかけられない場合は、簡易SOCで初動対応を補完する選択肢が現実的となります。
最小ライセンス数:1
最小ライセンス数:50
セキュリティソリューションの
資料はこちらから
お気軽に
お問い合わせください
お電話でのお問い合わせはこちら
平日 10時~17時30分