シャドーAIとは?ルールと教育だけでは防げない、見えないリスクへの備え方
社員がどのようなAIツールを使用し、何を入力しているのか把握できていますか。
会社が承認していないAIツールを社員が業務に使う「シャドーAI」は、外部からの攻撃のように検知や遮断ができるわけではありません。日常業務の延長で、気づかないうちに情報漏洩が発生するリスクがあります。
本記事では、シャドーAIがなぜルール作成や教育だけでは防ぎにくいのか、従来のセキュリティ対策のどこをすり抜けるのかを整理し、専任担当者がいない企業でも取り組める方法を解説します。
シャドーAIとは ― IPA「10大脅威」にAIリスクが初選出
シャドーAIとは、企業が正式に承認していないAIツールを、社員が業務で利用することを指します。
つまり、会社の許可を得ずに使われるIT機器やクラウドサービスを指す「シャドーIT」の「AI版」です。中には、個人利用の生成AIに議事録を要約させる、無料の翻訳AIに会社の書類を貼り付ける、といった危険な使い方をするケースもあります。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「AIの利用をめぐるサイバーリスク」が初めて選出され、3位にランクインしました。IPAの解説書ではリスクの一つにシャドーAIを挙げ、持ち出しが禁止されている業務データをAIサービスに入力すれば情報漏えいにつながること、個人アカウントでの業務利用を職場が認識できないこと自体がリスクであることを指摘しています。
シャドーAIに対して有効な対策を取れていない企業は7割以上
さらに、実態を示す調査もあります。
ガートナージャパン株式会社(以下、Gartner)が2026年2月に国内企業を対象に実施した調査では、シャドーAIを「把握できていない」企業が43%、「把握しているが、有効な対策を取れていない」企業が30%で、合わせて73%が管理できていない状況が浮き彫りになりました。
有効な対策を取れている企業はわずか24%に留まりました。
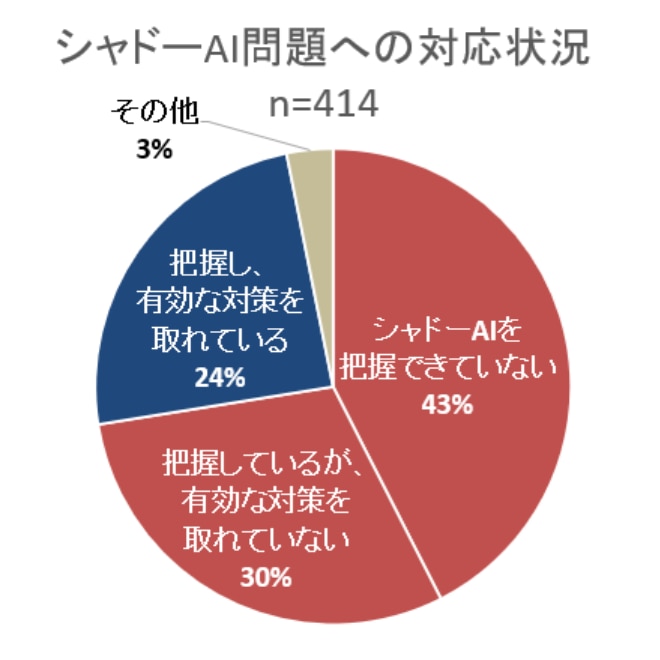
出典:ガートナージャパン株式会社
なぜシャドーAIは防ぎにくいのか
ルールと教育を徹底するだけでは、シャドーAIは防ぎにくいのが現実です。理由としては、主に次の3つが挙げられます。
- ルールがあっても、入力自体は防げない
- 従来型の対策からは「正常な通信」に見える
- 全面禁止も、現実的な答えにはならない
ルールがあっても、入力自体は防げない
2026年9月、国内のパーソナルジム大手企業が、社員が個人で使用していた外部の生成AIサービスに、特定保健指導の対象者データの一部を誤ってアップロードしたと公表しました。データには氏名や保険証記号番号のほか、疾患情報などの要配慮個人情報(取り扱いに特に配慮が必要な個人情報)が含まれていました。
委託元の公表によれば、使われたのは同社が業務利用を許可していない生成AIサービスでした。判明のきっかけも作業した従業員本人の申告によるものでした。
ルールや教育を整備することももちろん重要ですが、「入力できない状態」をつくるものではありません。急ぎの集計や要約を前に、手元の便利な道具に頼りたくなるのは自然なことです。また、設定ミスも起こりうるでしょう。悪意のない行動を、個人の注意力だけで防ぎ続けることには限界があります。
従来型の対策からは「正常な通信」に見える
従来のセキュリティ対策は、主に外部からの攻撃や不正なプログラムを見つけることを目的としてきました。シャドーAIは、そのどちらにも当てはまりません。AI特有の抜け道は、次の4点に整理できます。
通信が正規のWebサービス宛て
生成AIへの入力は、暗号化された通常のWeb通信(HTTPS)です。ウイルス対策ソフトや、宛先と通信の種類だけを見るファイアウォールからは、Webサイトの閲覧と区別がつきません。
コピー&ペーストで情報が流出する
USBメモリへの書き出しやメール添付を監視していても、ブラウザの入力欄への貼り付けは監視の対象から外れがちです。IPAの解説書が紹介する米国のAI企業の調査では、業務で生成AIにデータを貼り付けて入力している利用者は77%、そのうち82%が組織の管理外のアカウントによるものでした。
個人アカウントで使われる
会社が契約したサービスなら、管理者がログや設定を確認できます。個人アカウントでは、履歴の確認も入力データの削除や学習利用の設定も、本人に委ねるしかありません。
AI機能が身近なツールに組み込まれている
生成AIは専用サイトだけでなく、既存のクラウドサービスやブラウザの拡張機能にも搭載されるようになりました。特定のサイトを遮断するだけでは、利用の全体像をつかめません。
全面禁止も、現実的な答えにはならない
では、AIツールの利用を一律に禁止すればよいのでしょうか。Gartnerの同じ調査では、IT部門が選定した以外の生成AIツールの利用を「自由に認めている」企業が8%、「審査の上、問題なければ認めている」企業が67%で、75%が何らかの形で認めていました。IPAの解説書も、職場にAIサービスがない場合に社員が個人利用のAIを業務に使うことがあるとして、シャドーAIを避ける対策にAIサービス導入の検討を挙げています。
Gartnerは、すべてのツールをIT部門だけで完全に管理することは困難だとして、「完全な管理」から「責任ある活用」への移行を提言しています。求められるのは単純な禁止や遮断ではなく、利用実態を可視化したうえで、評価・承認・統制の仕組みを整えることです。
仕組みで備える:4つの実践ポイント
IPAとGartnerの指摘を踏まえると、AIツールを安全に利活用するための取り組みは次のように整理できます。
- 利用実態を可視化する
社内からどのAIサービスに、どの程度アクセスがあるかをログで確認します。把握できていないものは管理できません。 - 利用許可をするAIを決めて提供する
会社として利用する生成AIツールを選び、承認済みのAIと、入力可能な情報の範囲を明示します。 - 技術的に制御する
未承認のAIサービスへの通信を制限し、承認済サービスは会社のアカウントでのみ利用できるようにします。 - 定期的に棚卸しする
AIサービスは頻繁に仕様変更されます。承認済サービスの設定と利用状況を定期的に見直すことが不可欠です。
ルールと教育は、こうした仕組みと組み合わせることで効果を発揮します。
AIの利用状況を可視化・制御するツールも
そうした中、今注目されているのが、社内の生成AIツールの利用状況を可視化するAIセキュリティサービスです。
宝情報では、セキュリティ老舗企業であるCheck Point社が提供する「Check Point Workforce AI Security」を取り扱っています。社員の生成AI利用の利用状況を可視化・管理し、リアルタイムのポリシー施行により情報漏えいのリスクを低減。生成AIを安全に活用できる環境を実現できるツールです。
まとめ
シャドーAIは、日常業務の中で起こり、従来のセキュリティ対策からは見えにくいリスクです。ルールと教育を土台に、可視化・承認・制御・棚卸しという仕組みを重ねることが、情報漏えいを防ぐ現実的な道筋になります。
当社では、貴社の環境に合わせた対策のご相談を承っています。
詳細は、株式会社宝情報までお気軽にお問い合せください。